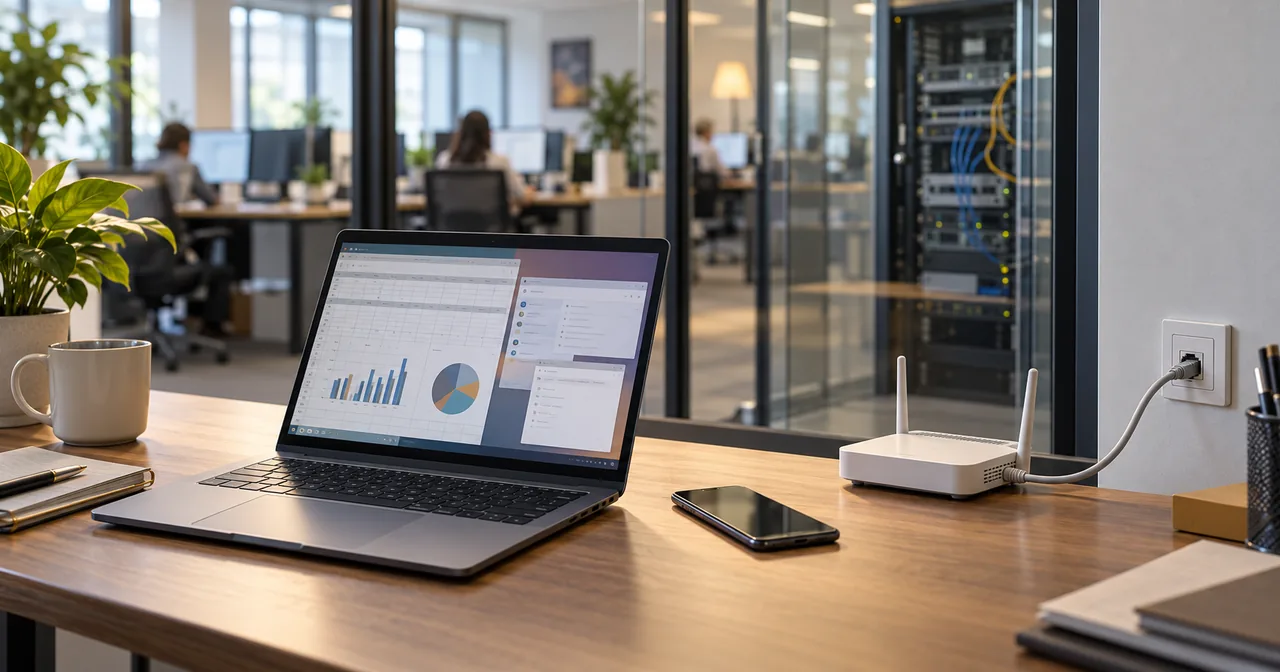
Една таблица трябва да стигне до колега още днес. Служебната система е неудобна, затова файлът се качва в личен облак. Друг служител включва собствен Wi-Fi рутер, защото връзката в кабинета е слаба. Трети разрешава на приложение да подрежда пощата му. Всяко решение изглежда дребно и полезно. Заедно те могат да създадат втора, неописана IT среда, която използва фирмените данни, но остава извън установените правила.
Това е Shadow IT. Най-същественият риск не е самото наличие на непозната програма, а липсата на ясни отговори: какви данни обработва, кой има достъп, как се поддържа и как организацията ще възстанови работата си при проблем.
Какво означава Shadow IT в един офис
Shadow IT е използването за служебни задачи на устройства, приложения, услуги или автоматизации, които не са обхванати от управлението на IT активите и съответните организационни процеси. Терминът обхваща както физическа техника, така и облачни пространства, разширения за браузър, дистанционен достъп и лични акаунти, през които минава работна информация.
Наличието на личен телефон или външна облачна услуга само по себе си не ги прави Shadow IT. Ако използването е известно, оценено и управлявано, то може да е част от нормалната работна среда. Например уреденият подход BYOD — използване на лични устройства за работа — се различава от включването им без правила и контрол.
Обикновено зад подобни обходни решения стои стремеж да се свърши работа, а не намерение за вреда. Затова откриването им е и сигнал, че официалните инструменти или процедурата за одобрение не удовлетворяват реална нужда. Източник: NCSC — Shadow IT.
Първият риск: данните напускат управляваната среда
Когато служебен файл се прехвърли в личен акаунт, организацията може да загуби контрол върху споделянето, срока на съхранение и последващите копия. Линк без ограничение за получателя, автоматично синхронизиране към домашен компютър или включена външна интеграция създават различни пътища за достъп.
При това не е необходимо някой да разбие сървъра. Достатъчно е документът да попадне при неправилен получател или акаунтът, който го държи, да бъде компрометиран. Клиентски списък, вътрешна ценова калкулация и техническа конфигурация имат различна чувствителност; рискът трябва да се оценява според съдържанието и възможните последствия.
Шифрованата връзка до облака защитава преноса, но не решава кой има право да прочете файла след качването му. Контролът върху данните включва и настройките на услугата, ролите и предоставените права. Източник: NCSC — сигурно използване на облачна платформа.
Вторият риск: приложението получава повече права, отколкото изглежда
Бутонът за вход със служебен акаунт не е доказателство, че едно приложение е одобрено от организацията. При свързването може да бъде поискано само основно име на потребителя, но може да бъде поискан и достъп до поща, файлове, календар или други ресурси. Решаващи са конкретните разрешения и обхватът им.
При OAuth делегираният достъп може да работи чрез токени, без приложението да знае паролата. Това е нормален технически механизъм, но изисква управление. Смяната на паролата не бива да се приема като достатъчна процедура за отнемане на всички предоставени права. Проверяват се съгласията за достъп, токените, активните сесии и правилата на конкретната платформа.
Особено чувствителни са интеграции, които могат да действат от името на потребител или да обработват повече информация от необходимото. Прегледът и отнемането на разрешения са отделна административна задача. Източник: Microsoft Learn — преглед на разрешенията на приложения.
Третият риск: непознато устройство променя границите на офисната мрежа
Малък рутер, личен компютър или устройство за отдалечен достъп може да се превърне в непредвиден вход към служебната среда. Възможни проблеми са остарял софтуер, слаби административни настройки, непознато управление от интернет и свързване на сегменти, които е трябвало да останат разделени.
Непознатото устройство не означава автоматично успешна атака. Значение имат достъпните услуги, удостоверяването, мрежовите правила и състоянието на останалите системи. Но то разширява неизвестната част от средата и затруднява преценката откъде може да започне или да се разпространи инцидент.
Разделянето на служебни устройства, гости и специализирана техника намалява ненужната свързаност само когато е подкрепено с реални правила за комуникация. Различно име на Wi-Fi мрежата само по себе си не доказва изолация. Източник: CISA — StopRansomware Guide, управление на активите и мрежово сегментиране.
Четвъртият риск: има копия, но няма надеждно възстановяване
Папка в облак често се възприема като резервно копие, без да е проверено какво ще стане при изтриване, презаписване или загуба на акаунта. Синхронизацията може да пренесе нежеланата промяна и към другите устройства. Историята на версиите и възстановяването зависят от услугата, настройките и периода на съхранение.
Същественият въпрос е практически: може ли упълномощен човек да възстанови правилната версия на нужните данни в приемлив срок? Ако отговорът зависи само от личен профил или от компютъра на един служител, работата е уязвима дори без злонамерена атака.
Наличието на файл на две места не е достатъчно доказателство за работеща стратегия за архивиране. Необходими са определен обхват, защитени копия и проверка на възстановяването. Източник: NCSC — резервни…1826 tokens truncated…u0437апис. Това е примерен организационен сценарий, а не описание на конкретен инцидент. Той показва защо управлението на IT включва и надеждността на работния процес, не само защита от външен нападател.
Shadow AI: същият проблем с допълнителен слой риск
Неодобрен AI инструмент е разновидност на Shadow IT, когато през него преминава служебна информация извън установеното управление. Входният текст, прикачените файлове, историята на разговорите и свързаните източници на данни могат да съдържат чувствителна информация.
Не е коректно да се твърди, че всяка AI услуга използва всяко подадено съдържание за обучение. Това зависи от доставчика, продукта, настройките и условията. Проверяват се съхранението, достъпът, изтриването и употребата на данните, вместо да се разчита на предположения.
Рискът нараства, когато инструментът има свързани поща или файлове и може да извършва действия. Освен поверителността се оценяват неверни резултати, неподходящи автоматични решения и прекомерни права. Не се подават пароли и ключове за достъп като обикновен контекст. Източник: NIST — Generative Artificial Intelligence Profile.
Как да подредим рисковете по важност
Броят на непознатите приложения сам по себе си не е достатъчен показател. По-важна е комбинацията между чувствителността на данните, предоставените права, достъпността на системата и зависимостта на работата от нея. Следната таблица е примерна отправна точка, а не универсална оценка за всяка организация.
| Ситуация | Риск и първа проверка |
|---|---|
| Личен облак | Риск: Неуправлявано споделяне и копия. Проверка: Получатели, права, собственик и срок за съхранение. |
| Достъп до поща | Риск: Извличане на информация или действия от чуждо име. Проверка: Разрешения, потребители и последна употреба. |
| Личен рутер | Риск: Непредвидена свързаност и административен достъп. Проверка: Къде е включен и до кои сегменти достига. |
| Личен акаунт за работен процес | Риск: Спиране на процеса при загуба на достъп. Проверка: Собственост, документация и прехвърляне. |
| AI услуга | Риск: Непроверена обработка на вътрешни документи. Проверка: Условия, настройки, права и вид на данните. |
Как се открива Shadow IT и какви са ограниченията
Началото е разговор за реалната работа: кои задачи затрудняват хората и как ги решават в момента. След това се съпоставят описаните устройства, приложения и собственици с наличната техническа информация. За офисната мрежа това могат да бъдат данни от управлявани устройства и мрежово оборудване; за облачните услуги — административни отчети и списъци с интеграции.
Един инструмент не дава пълна картина. Наблюдението на офисния трафик може да пропусне услуга, използвана през домашна връзка или мобилен интернет. Виждането на домейн не доказва какви файлове са качени, а одобрена услуга може да се използва с личен акаунт. Техническото откриване и проверката на конкретния работен процес се допълват. Източник: Microsoft Learn — откриване и управление на Shadow IT.
Практичен подход за ограничаване на риска
Работещата промяна започва с най-чувствителните данни и най-широките права. Вместо да се спира всичко наведнъж, за всяка установена система се избира обосновано действие: да бъде включена в управляваната среда, заменена с подходящ инструмент или изведена от употреба след прехвърляне на необходимите данни.
- Определен собственик: ясно е кой отговаря за приложението, акаунта и информацията в него.
- Ограничени права: достъпът е достатъчен за задачата, но не по-широк; разрешенията се преглеждат и отнемат, когато отпадне нуждата.
- Управлявани устройства и актуализации: известно е какво е включено и кой поддържа софтуера.
- Възстановяване: критичните данни имат защитено копие и проверен начин за връщане към работа.
- Документиран жизнен цикъл: добавяне, промяна, прехвърляне и прекратяване на достъпа са част от една процедура.
- Удобен път за нова нужда: служителят знае как да поиска инструмент и получава навременен отговор.
Подобни мерки са част от по-общото управление на киберриска; изборът им зависи от размера и дейността на организацията. Източник: CISA — Cross-Sector Cybersecurity Performance Goals.
Когато вече има съмнение за проблем
Ако се открие подозрително споделяне или непознат достъп, първата задача е да се установят засегнатите данни, акаунти и действия. Запазват се необходимите записи за проверката и се ограничава рисковият достъп по установения ред. Масовото изтриване на приложения и файлове без преценка може да унищожи следи или да прекъсне важен процес.
Наличието на Shadow IT само по себе си не доказва пробив. Но когато има признаци за злоупотреба, случаят се разглежда като възможен инцидент и се проверява систематично. Източник: NIST — Incident Response Recommendations, SP 800-61 Rev. 3.
Невидимото удобство може да стане видима зависимост
Най-опасното при Shadow IT е съчетанието между полезен инструмент и неизвестни зависимости. Една услуга може да работи безупречно всеки ден, докато загубата на акаунт, грешно споделяне или промяна в достъпа не разкрие, че никой друг няма контрол върху нея.
Целта е полезните решения да станат видими и управляеми. За всяко от тях трябва да е ясно кой го притежава, какви данни обработва, какви права има и как работата продължава при отказ. Когато тези отговори липсват, рискът вече съществува — дори още да няма видим инцидент.
Авторски обзор с практически илюстративни сценарии. Техническите източници са проверени на 19 октомври 2026 г.; примерите не описват конкретни организации или установени пробиви.