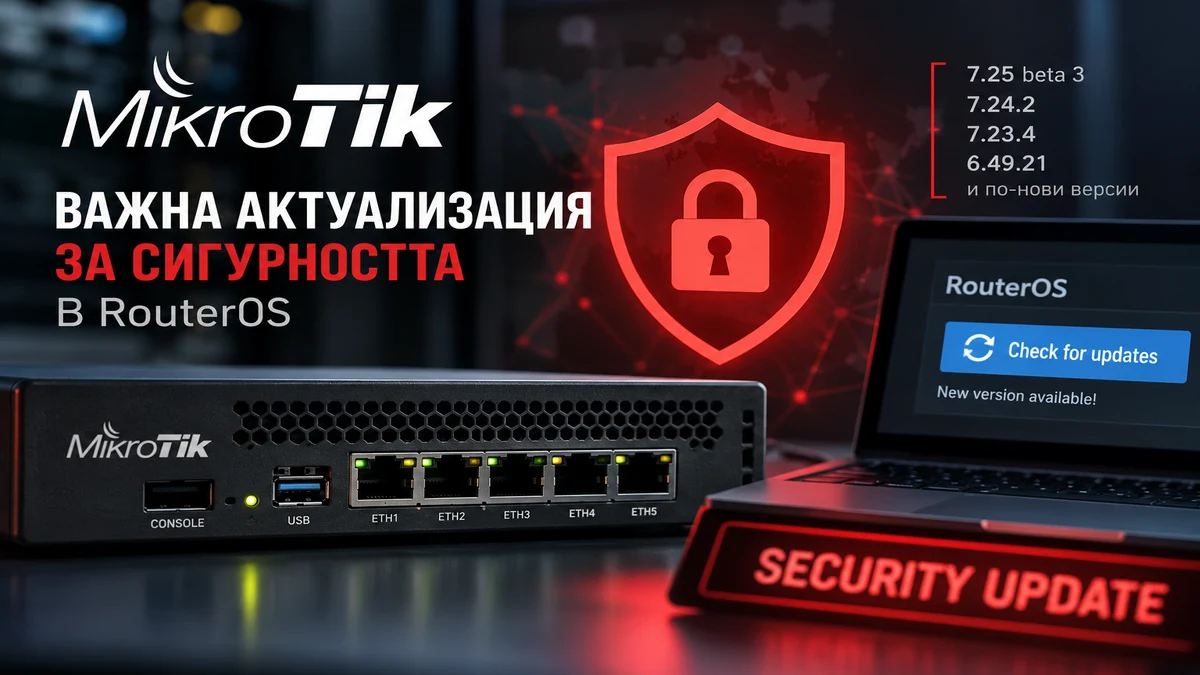
MikroTik съобщи, че е открила уязвимост в сигурността на RouterOS, и публикува версии с корекция във всички канали за обновяване.
Според производителя става дума за важна актуализация на сигурността. MikroTik посочва, че повечето конфигурации не са изложени на риск, но силно препоръчва обновяване. За да се даде достатъчно време на потребителите да актуализират системите си, към момента компанията не публикува подробна информация за естеството на уязвимостта.
Обновяването би трябвало вече да се предлага в менюто „Check for updates“ (Проверка за актуализации) на устройството.
Версии с включена корекция
- 7.25 beta 3
- 7.24.2
- 7.23.4
- 6.49.21
- както и всички по-нови версии
По информация на MikroTik за обикновени домашни потребители и устройства с конфигурация по подразбиране проблемът не представлява непосредствен риск. Въпреки това производителят препоръчва на всички потребители да извършат обновяването своевременно.
Стъпки след обновяването
Според MikroTik след обновяването RouterOS ще провери дали устройството е било компрометирано. Ако бъде установено компрометиране, устройството ще бъде поставено в състояние „Flagged“ (маркирано), а събитието ще бъде записано в секцията „Log“ (Дневник).
Ако в дневника има запис с ниво critical, който съобщава, че устройството е получило статус Flagged, производителят насочва към инструкциите в официалната документация за този статус: Flagged status – MikroTik Manual.
MikroTik препоръчва и при устройства, които не са в състояние Flagged, след обновяването на RouterOS конфигурацията да се провери внимателно за:
- непознати scripts (скриптове);
- непознати users (потребители);
- други настройки или конфигурации, които не се разпознават.
Тази проверка се препоръчва във всички случаи, независимо дали устройството е маркирано като Flagged. Статусът Flagged не изтрива конфигурацията, затова тя трябва да се прегледа ръчно.
Към момента на публикуване MikroTik не е оповестила допълнителни подробности за уязвимостта.