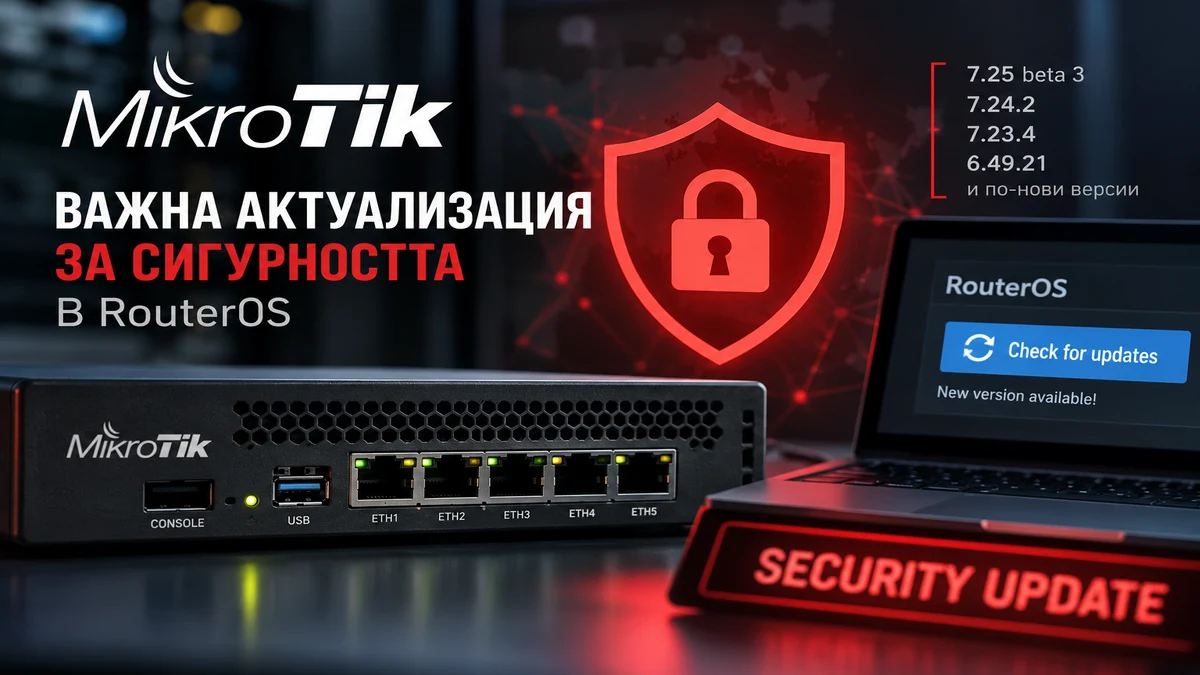
MikroTik сообщила, что обнаружила уязвимость в системе безопасности RouterOS, и выпустила версии с исправлением во всех каналах обновления.
По словам производителя, это важное обновление безопасности. MikroTik указывает, что большинство конфигураций не подвержены риску, однако настоятельно рекомендует обновиться. Чтобы дать пользователям достаточно времени на обновление систем, компания пока не раскрывает подробности о характере уязвимости.
Обновление уже должно быть доступно на устройстве в меню «Check for updates» (Проверка обновлений).
Версии с исправлением
- 7.25 beta 3
- 7.24.2
- 7.23.4
- 6.49.21
- а также все более новые версии
По информации MikroTik, для обычных домашних пользователей и устройств с конфигурацией по умолчанию проблема не представляет непосредственной угрозы. Тем не менее производитель рекомендует всем пользователям своевременно выполнить обновление.
Действия после обновления
По данным MikroTik, после обновления RouterOS проверит, не было ли устройство скомпрометировано. Если компрометация будет обнаружена, устройство перейдёт в состояние «Flagged» (помеченное), а событие будет записано в разделе «Log» (Журнал).
Если в журнале есть запись уровня critical о том, что устройство получило статус Flagged, производитель отсылает к инструкциям в официальной документации по этому статусу: Flagged status – MikroTik Manual.
MikroTik также рекомендует даже для устройств, не находящихся в состоянии Flagged, после обновления RouterOS внимательно проверить конфигурацию на наличие:
- незнакомых scripts (скриптов);
- незнакомых users (пользователей);
- других настроек или конфигураций, которые не удаётся опознать.
Такая проверка рекомендуется в любом случае, независимо от того, помечено ли устройство как Flagged. Статус Flagged не удаляет конфигурацию, поэтому её всё равно нужно просмотреть вручную.
На момент публикации MikroTik не сообщала дополнительных подробностей об уязвимости.