Архитектура
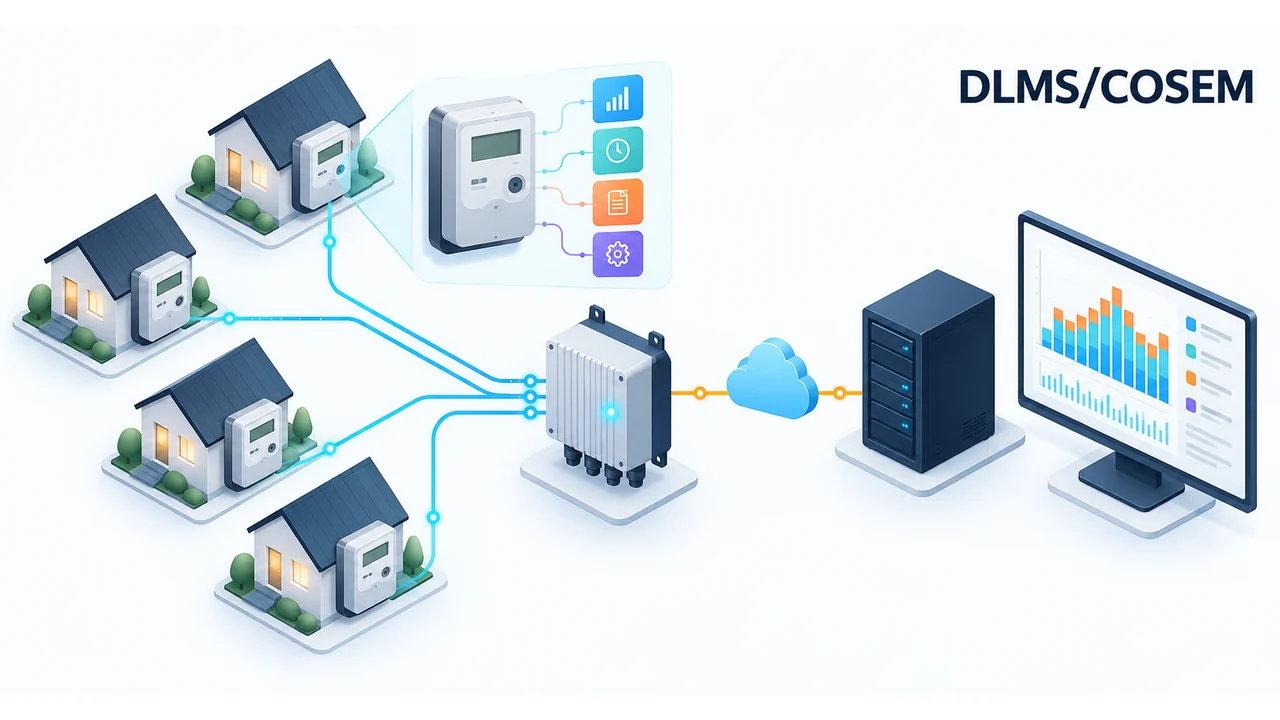
DLMS/COSEM разрабатывается DLMS User Association и опубликован в семействе IEC 62056. DLMS задаёт службы обмена, COSEM — модель приборных данных. HES обычно клиент, счётчик — сервер. Поддерживаемые push-службы передают данные по расписанию или событию.
Внедрение конкретного оператора подтверждают его документацией; марка счётчика сама по себе не определяет используемый протокол.
Объекты и OBIS
COSEM-объект имеет interface class, атрибуты, методы и logical name — шестибайтовый OBIS. Например 1.0.1.8.0.255 — стандартная идентификация активной энергии, но не обещание реализации каждым прибором. Проверяют association view, scale, units и права.
Классы: Data 1, Register 3, Extended Register 4, Demand Register 5, Profile Generic 7, Clock 8, Association LN 15, Activity Calendar 20. Data может содержать составные типы; Demand Register описывает интервальные средние и текущий/предыдущий периоды, не только максимум.
Профили и службы
Возможны HDLC serial, IP wrapper и PLC-профили. PRIME/G3-PLC — узкополосные OFDM-технологии, не broadband. Адресация, сегментация и размеры зависят от профиля, даже при общей модели.
GET читает атрибуты, SET записывает, ACTION вызывает метод; ACCESS и notifications применяются при поддержке. Согласуют возможности. Наличие оптического или IP-порта не даёт автоматически права конфигурации.
Профили нагрузки и AMI
Profile Generic хранит строки, определённые capture objects. Capture period задаёт период, где применимо; 15 минут распространены, но не обязательны. Столбцы могут содержать энергию, мощность или другие данные; знакомый OBIS не гарантирует одинаковую структуру.
AMI может включать счётчики, PLC-концентраторы, HES и MDM. HES собирает и управляет поддерживаемыми функциями; MDM проверяет и обрабатывает данные. Расписание чтения определяется потребностями и ёмкостью, не универсальными сутки/месяц.
Защита
Удостоверение ассоциации, защита сообщений и права доступа — разные механизмы. No authentication, LLS и HLS не задают автоматически доступные операции. Security suite и policy определяют алгоритмы и режимы: удостоверение, шифрование или оба.
Есть AES-GCM и соответствующие механизмы с открытыми ключами. Legacy HLS MD5/SHA-1 не являются рекомендацией для нового внедрения. Ключи, invocation counter, идентификаторы и replay protection критичны.
Проверки
Согласуют профиль, адреса, объекты и защиту. Сначала читают association view, затем интерпретируют профили и часы. Ошибки OBIS, PLC-помехи, радиопокрытие, ключи, счётчики и несовместимые функции вызывают сбои. Богатая модель DLMS не отменяет проверку совместимости реализаций.