Архітектура
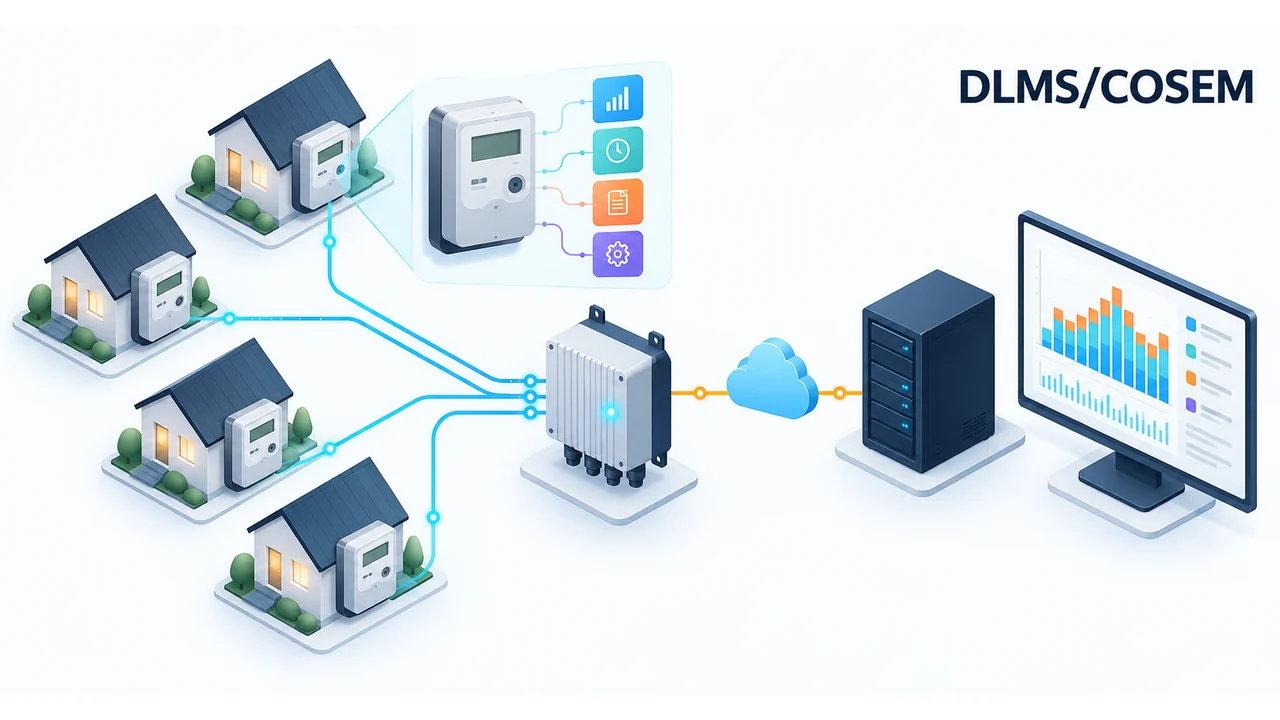
DLMS/COSEM розвиває DLMS User Association, специфікації опубліковані в IEC 62056. DLMS задає служби обміну, COSEM — модель даних приладу. HES зазвичай клієнт, лічильник — сервер. Підтримуваний push передає дані за розкладом чи подією.
Впровадження оператора підтверджують його документацією; марка приладу сама не визначає протокол.
Об’єкти й OBIS
COSEM має interface class, атрибути, методи та logical name як шестибайтовий OBIS. 1.0.1.8.0.255 — стандартний ідентифікатор активної енергії, не обіцянка реалізації кожним приладом. Перевіряють association view, масштаб, одиниці й права.
Класи: Data 1, Register 3, Extended Register 4, Demand Register 5, Profile Generic 7, Clock 8, Association LN 15, Activity Calendar 20. Data може містити складені типи. Demand Register — інтервальні середні та поточний/попередній періоди, не лише максимальна потужність.
Профілі й служби
Є HDLC serial, IP wrapper та PLC-профілі. PRIME/G3-PLC — вузькосмуговий OFDM, не broadband. Адреси, сегментація й розмір залежать від профілю, навіть зі спільною моделлю.
GET читає, SET пише, ACTION викликає метод. ACCESS і notifications застосовні за підтримки. Узгоджують можливості; оптичний/IP-порт не дає автоматичного права змінювати конфігурацію.
Записи й AMI
Profile Generic зберігає рядки capture objects; capture period визначає період там, де застосовний. 15 хвилин — поширений, не обов’язковий інтервал. Колонки можуть містити енергію, потужність чи інші дані; знайомий OBIS не гарантує однакової таблиці.
AMI може містити лічильники, PLC-концентратори, HES і MDM. HES збирає й керує підтримуваним, MDM перевіряє та обробляє. Розклад залежить від потреб і місткості, не універсального правила день/місяць.
Захист
Засвідчення асоціації, захист повідомлень і права — різні механізми. No authentication, LLS, HLS не визначають автоматично доступні операції. Suite і policy задають алгоритми та засвідчення, шифрування чи обидва.
Є AES-GCM і відповідні механізми відкритого ключа. Старі HLS MD5/SHA-1 не рекомендуються для нового рішення. Важливі ключі, invocation counter, ідентифікатори й replay protection.
Перевірки
Узгоджують профіль, адреси, об’єкти та захист. Спершу читають association view, потім тлумачать профілі й час. Помилки OBIS, PLC-завади, радіопокриття, ключі, counters та несумісні функції спричиняють збої. Багата модель не усуває перевірку реалізацій.