Мрежата като основа на офиса
Мрежата е инфраструктурата, върху която стъпва всичко останало в офиса — телефония, видеоконферентни връзки, файлов сървър, облачни услуги, принтери, камери и контрол на достъп. Направена веднъж както трябва, тя работи 10 и повече години. Направена набързо, се превръща в източник на ежедневни необясними проблеми: прекъсващи разговори, „забавен интернет“, принтер, който изчезва от мрежата.
Статията описва как се изгражда мрежова инфраструктура за офис до около 50 работни места като завършена система — от трасетата и комутационния шкаф до безжичното покритие, сегментацията, защитата и документацията, по която всеки следващ техник може да се ориентира.
Етапите на изграждане
- Разпределение. Определят се разположението на работните места, точките за достъп, трасетата и мястото на комутационния шкаф.
- Структурна кабелна система. Cat6 или Cat6A кабел в кабелен канал или над окачен таван, розетки на работните места и пач панели в шкафа.
- Измерване и протокол. Всяко трасе се измерва и резултатът се документира. При бъдещ проблем веднага се знае дали причината е в кабела.
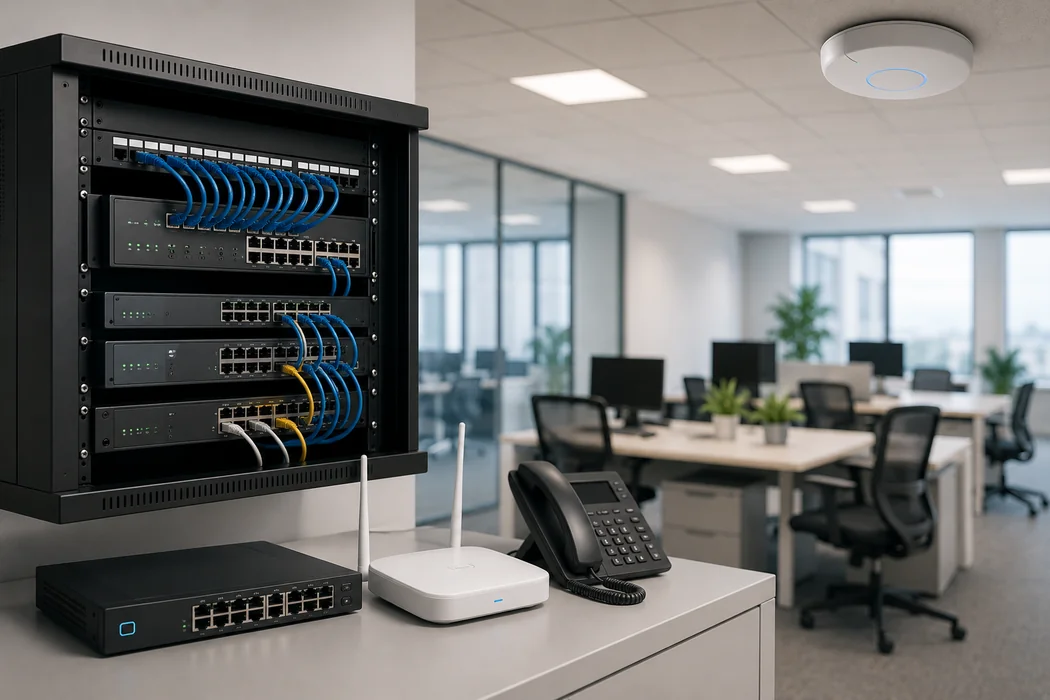
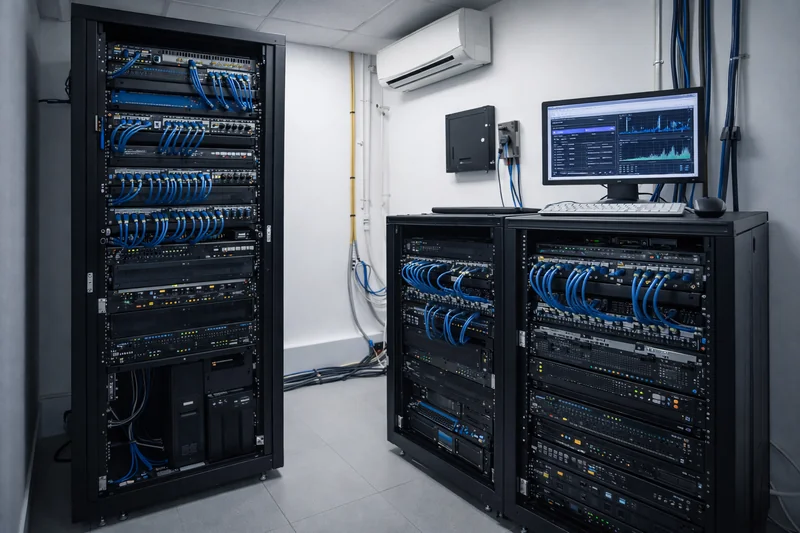
- Комутационен шкаф. Подреден монтаж, организирани пач кордове и маркировка на всяко трасе.
- Активно оборудване. Управляем суич с PoE за телефони, камери и точки за достъп.
- Безжична мрежа. WiFi 6 точки, разположени след замерване на покритието, с безшевно преминаване между тях.
- Сегментация. Отделни VLAN мрежи за служители, гости, VoIP, камери и контрол на достъп.
- Защита. Защитна стена с правила за трафика, VPN за отдалечена работа и филтриране на съдържание.
- Резервно захранване. UPS за шкафа, така че мрежата и телефонията да остават активни при краткотрайно спиране на тока.
- Документация. Схема на мрежата, списък на трасетата и IP план.
Какво трябва да може мрежата
- Гигабитова връзка до всяко работно място по структурна кабелна система Cat6/Cat6A
- Измерено и документирано всяко трасе
- Подреден комутационен шкаф с маркировка
- Захранване по PoE за IP телефони, камери и точки за достъп
- WiFi 6 покритие, планирано след реално замерване
- Отделна гост мрежа без достъп до вътрешните ресурси
- VLAN сегментация за служители, VoIP, камери и контрол на достъп
- Защитна стена с правила и дневник на трафика
- VPN за отдалечена работа
- Работа при краткотрайно спиране на тока чрез UPS
- Резерв от около 20% за нови работни места
- Пълна документация: схема, трасета, IP план
От какво се състои
- Кабелна инфраструктура Cat6 (по избор Cat6A) — гигабит до всяко работно място и готовност за 10 Gb в магистралните връзки
- Комутационен шкаф — с пач панели и кабелни организатори
- Управляем суич с PoE+ — с бюджет на мощността, съобразен с броя камери, телефони и точки за достъп
- Точки за достъп WiFi 6 (802.11ax) — с отделна гост мрежа и ограничение на скоростта за нея
- Защитна стена — с правила по VLAN, VPN достъп и дневник на трафика
- UPS — с автономност, достатъчна за преодоляване на кратки прекъсвания и за подредено изключване при по-дълги
Кабелната система: основата, която не се сменя
Активното оборудване се подменя на няколко години, а кабелите остават в стените десетилетие и повече. Затова пестенето от кабелната система е лоша сметка. Cat6 осигурява гигабит до всяко работно място, а Cat6A дава запас за 10 Gb, когато връзките го изискват.
Стандартите за структурно окабеляване предвиждат до 90 м постоянно трасе от пач панела до розетката. Кабелите се водят отделно от силовите линии, без остри огъвания и без прекомерно стягане с кабелни превръзки. Всяко трасе се маркира с един и същ номер в двата края — на розетката и на пач панела.
Измерването с кабелен тестер и протоколът към него не са формалност. Когато след година работно място губи връзка, протоколът показва дали трасето е било изправно при изграждането и насочва търсенето към кабела, към пач корда или към оборудването.
VLAN сегментация: защо гостите не трябва да виждат камерите
В плоска мрежа всяко устройство вижда всички останали. Лаптоп на гост, заразен компютър или IP камера с уязвим фърмуер получават път до файловия сървър и до счетоводството. Сегментацията разделя мрежата на логически части:
- Служители — работни станции и достъп до вътрешните ресурси
- Гости — само интернет, с ограничена скорост и без достъп до вътрешните мрежи
- VoIP — телефонията, с приоритет на трафика за ясни разговори
- Камери — видеонаблюдението, изолирано от останалите устройства
- Контрол на достъп — контролерите и четците в отделна мрежа
Защитната стена определя кой сегмент с кой може да комуникира. Правилата се пишат по принципа „забранено е всичко, което не е изрично разрешено“, а дневникът на трафика позволява да се проследи необичайна активност.
WiFi 6: покритие след замерване, а не на око
Една мощна точка за достъп в центъра на офиса рядко е решение. Бетонни стени, стъклени прегради, метални шкафове и асансьорни шахти отслабват сигнала неравномерно. Точките се разполагат след замерване на покритието, обикновено на тавана, и работят като една мрежа с безшевно преминаване — служителят се движи с лаптопа или телефона си, без връзката да прекъсва.
При много устройства на едно място по-добрият подход е повече точки с по-ниска мощност, отколкото малко точки с максимална мощност. Каналите се планират така, че съседните точки да не си пречат, а лентата 5 GHz поема основния трафик.
Документацията — недооцененият елемент
Схемата на мрежата, списъкът на трасетата, IP планът и конфигурациите на оборудването превръщат мрежата от „черна кутия“ в система, която всеки квалифициран техник може да поддържа. Проблемът се локализира за минути, а не за часове. Администраторските пароли се съхраняват на сигурно място при собственика на мрежата, а резервно копие на конфигурациите се прави след всяка промяна.
Чести грешки
- Липса на резерв. Без около 20% резервни розетки и портове всяко ново работно място означава нов кабел и ново разбиване на стени.
- Неизчислен PoE бюджет. Суичът може да има достатъчно портове, но недостатъчна мощност за всички камери и точки за достъп.
- Шкаф без вентилация. Активното оборудване в затворено помещение без въздухообмен прегрява и отказва през лятото.
- Фабрични пароли и стар фърмуер. Суичове, точки за достъп и камери с фабрични настройки са лесна цел. Паролите се сменят, а фърмуерът се обновява.
- Гост мрежа в същия сегмент. Отделна парола за WiFi не е изолация — без VLAN гостите остават в една мрежа със служителите.
- UPS без тест. Акумулаторите стареят. UPS устройството се проверява периодично, а не за първи път при реално спиране на тока.