Мережа як основа офісу
Мережа — це інфраструктура, на якій тримається все інше в офісі: телефонія, відеоконференції, файловий сервер, хмарні сервіси, принтери, камери та контроль доступу. Зроблена одного разу як слід, вона працює 10 років і більше. Зроблена поспіхом, стає джерелом щоденних незрозумілих проблем: дзвінки, що обриваються, «повільний інтернет», принтер, який зникає з мережі.
У статті описано, як будується мережева інфраструктура офісу приблизно до 50 робочих місць як завершена система — від кабельних трас і комутаційної шафи до бездротового покриття, сегментації, захисту та документації, у якій розбереться будь-який наступний фахівець.
Етапи побудови
- Планування. Визначають розташування робочих місць, точок доступу, трас і місце комутаційної шафи.
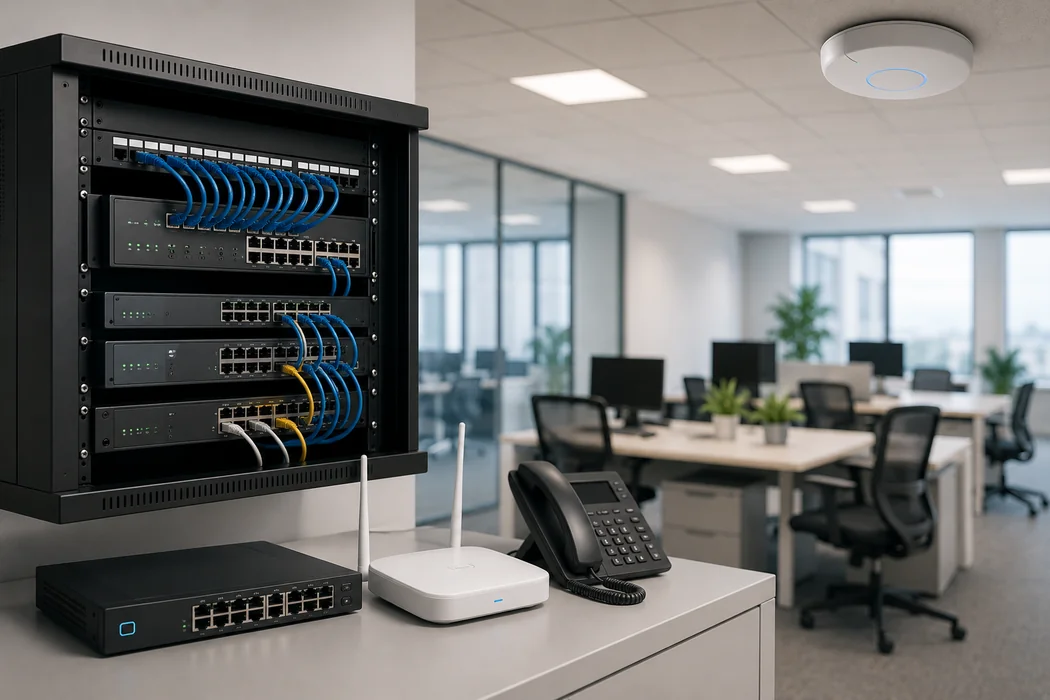
- Структурована кабельна система. Кабель Cat6 або Cat6A у кабель-каналі чи за підвісною стелею, розетки на робочих місцях і патч-панелі в шафі.
- Тестування та протокол. Кожну лінію тестують, результат документують. У разі майбутньої проблеми одразу зрозуміло, чи винен кабель.
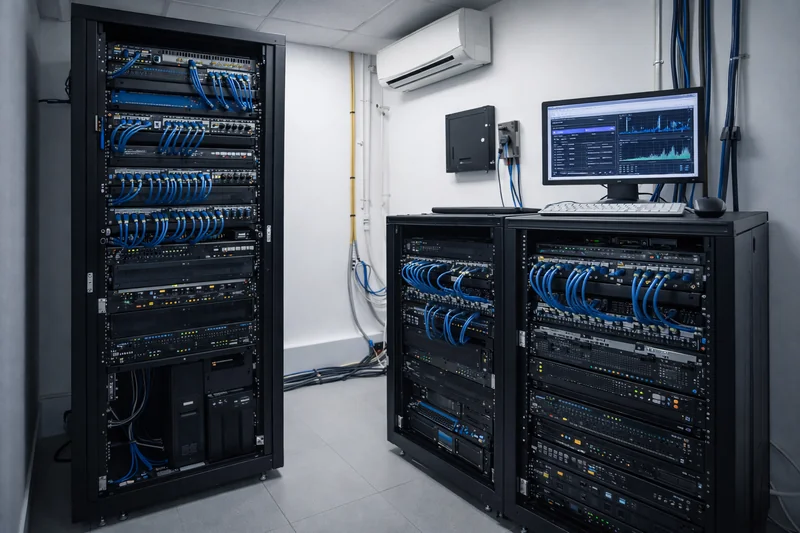
- Комутаційна шафа. Акуратний монтаж, упорядковані патч-корди та маркування кожної лінії.
- Активне обладнання. Керований комутатор із PoE для телефонів, камер і точок доступу.
- Бездротова мережа. Точки доступу Wi-Fi 6, розміщені за результатами радіообстеження, з безшовним роумінгом між ними.
- Сегментація. Окремі VLAN для працівників, гостей, VoIP, камер і контролю доступу.
- Захист. Міжмережевий екран із правилами трафіку, VPN для віддаленої роботи та фільтрування контенту.
- Резервне живлення. ДБЖ для шафи, щоб мережа й телефонія працювали під час короткочасного відключення електроенергії.
- Документація. Схема мережі, журнал кабельних ліній та IP-план.
Що має вміти мережа
- Гігабітне підключення кожного робочого місця через СКС Cat6/Cat6A
- Кожна лінія протестована й задокументована
- Акуратна комутаційна шафа з маркуванням
- Живлення PoE для IP-телефонів, камер і точок доступу
- Покриття Wi-Fi 6, сплановане за реальними вимірюваннями
- Окрема гостьова мережа без доступу до внутрішніх ресурсів
- Сегментація VLAN для працівників, VoIP, камер і контролю доступу
- Міжмережевий екран із правилами та журналом трафіку
- VPN для віддаленої роботи
- Робота під час короткочасних відключень електроенергії завдяки ДБЖ
- Запас близько 20% для нових робочих місць
- Повна документація: схема, лінії, IP-план
З чого складається
- Кабельна інфраструктура Cat6 (за бажанням Cat6A) — гігабіт до кожного робочого місця та готовність до 10 Гбіт/с на магістральних лініях
- Комутаційна шафа — з патч-панелями та кабельними органайзерами
- Керований комутатор PoE+ — із бюджетом потужності, розрахованим на кількість камер, телефонів і точок доступу
- Точки доступу Wi-Fi 6 (802.11ax) — з окремою гостьовою мережею та обмеженням швидкості для неї
- Міжмережевий екран — із правилами за VLAN, VPN-доступом і журналом трафіку
- ДБЖ — з автономністю, достатньою, щоб пережити короткі перебої та коректно вимкнути обладнання під час тривалих
Кабельна система: основа, яку не змінюють
Активне обладнання замінюють раз на кілька років, а кабелі залишаються в стінах десятиліття й довше. Тому економія на кабельній системі — поганий розрахунок. Cat6 забезпечує гігабіт до кожного робочого місця, а Cat6A дає запас на 10 Гбіт/с там, де цього потребують лінії.
Стандарти СКС допускають стаціонарну лінію завдовжки до 90 м від патч-панелі до розетки. Кабелі прокладають окремо від силових ліній, без різких перегинів і без надмірного стягування хомутами. Кожну лінію маркують однаковим номером з обох кінців — на розетці та на патч-панелі.
Тестування кабельним аналізатором і протокол до нього — не формальність. Коли через рік робоче місце втрачає зв'язок, протокол показує, чи була лінія справною під час монтажу, і спрямовує пошук до кабелю, патч-корду чи обладнання.
Сегментація VLAN: чому гості не повинні бачити камери
У пласкій мережі кожен пристрій бачить усі інші. Ноутбук гостя, заражений комп'ютер чи IP-камера з вразливою прошивкою отримують шлях до файлового сервера та бухгалтерії. Сегментація поділяє мережу на логічні частини:
- Працівники — робочі станції та доступ до внутрішніх ресурсів
- Гості — лише інтернет, з обмеженням швидкості й без доступу до внутрішніх мереж
- VoIP — телефонія з пріоритезацією трафіку для чистого зв'язку
- Камери — відеоспостереження, ізольоване від інших пристроїв
- Контроль доступу — контролери та зчитувачі в окремій мережі
Міжмережевий екран визначає, який сегмент із яким може взаємодіяти. Правила будують за принципом «заборонено все, що явно не дозволено», а журнал трафіку дає змогу відстежити незвичну активність.
Wi-Fi 6: покриття за вимірюваннями, а не на око
Одна потужна точка доступу в центрі офісу рідко розв'язує задачу. Бетонні стіни, скляні перегородки, металеві шафи та ліфтові шахти послаблюють сигнал нерівномірно. Точки розміщують за результатами радіообстеження, зазвичай на стелі, і вони працюють як єдина мережа з безшовним роумінгом — працівник переміщується з ноутбуком чи телефоном, а з'єднання не переривається.
За великої кількості пристроїв в одному місці краще більше точок із меншою потужністю, ніж кілька точок на максимальній потужності. Канали планують так, щоб сусідні точки не заважали одна одній, а основний трафік іде в діапазоні 5 ГГц.
Документація — недооцінений елемент
Схема мережі, журнал кабельних ліній, IP-план і конфігурації обладнання перетворюють мережу з «чорної скриньки» на систему, яку може обслуговувати будь-який кваліфікований фахівець. Проблему локалізують за хвилини, а не за години. Адміністративні паролі надійно зберігаються у власника мережі, а резервну копію конфігурацій роблять після кожної зміни.
Типові помилки
- Немає запасу. Без приблизно 20% резервних розеток і портів кожне нове робоче місце означає новий кабель і нове штроблення стін.
- Не розраховано бюджет PoE. Комутатору може вистачати портів, але не вистачати потужності для всіх камер і точок доступу.
- Шафа без вентиляції. Активне обладнання в закритому приміщенні без повітрообміну перегрівається та відмовляє влітку.
- Заводські паролі та стара прошивка. Комутатори, точки доступу й камери із заводськими налаштуваннями — легка ціль. Паролі змінюють, а прошивку оновлюють.
- Гостьова мережа в тому самому сегменті. Окремий пароль Wi-Fi — це не ізоляція: без VLAN гості залишаються в одній мережі з працівниками.
- ДБЖ без перевірки. Акумулятори старіють. ДБЖ перевіряють періодично, а не вперше під час реального відключення електроенергії.