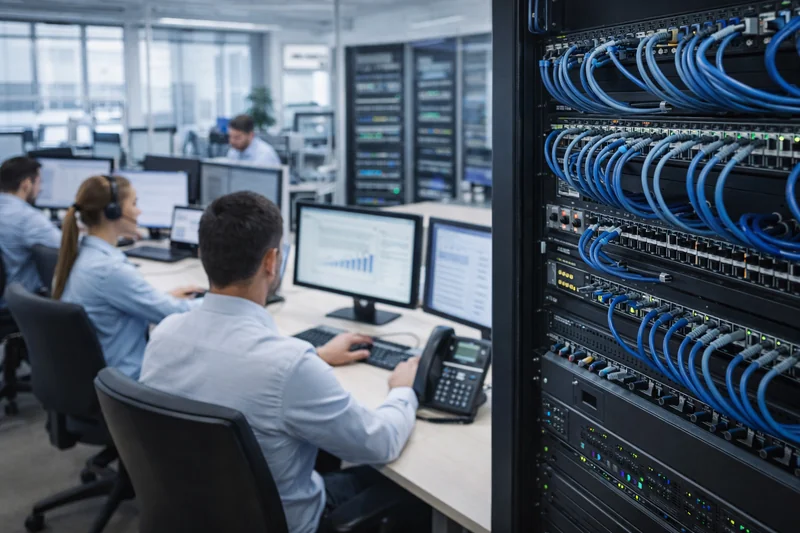
Сеть как основа офиса
Сеть — это инфраструктура, на которой держится всё остальное в офисе: телефония, видеоконференции, файловый сервер, облачные сервисы, принтеры, камеры и контроль доступа. Сделанная один раз как следует, она работает 10 лет и больше. Сделанная наспех, превращается в источник ежедневных необъяснимых проблем: обрывающиеся звонки, «медленный интернет», принтер, который пропадает из сети.
В статье описано, как строится сетевая инфраструктура офиса примерно до 50 рабочих мест как законченная система — от кабельных трасс и коммутационного шкафа до беспроводного покрытия, сегментации, защиты и документации, в которой разберётся любой следующий специалист.
Этапы построения
- Планировка. Определяются расположение рабочих мест, точек доступа, трассы и место коммутационного шкафа.
- Структурированная кабельная система. Кабель Cat6 или Cat6A в кабель-канале или за подвесным потолком, розетки на рабочих местах и патч-панели в шкафу.
- Тестирование и протокол. Каждая линия тестируется, результат документируется. При будущей проблеме сразу понятно, виноват ли кабель.
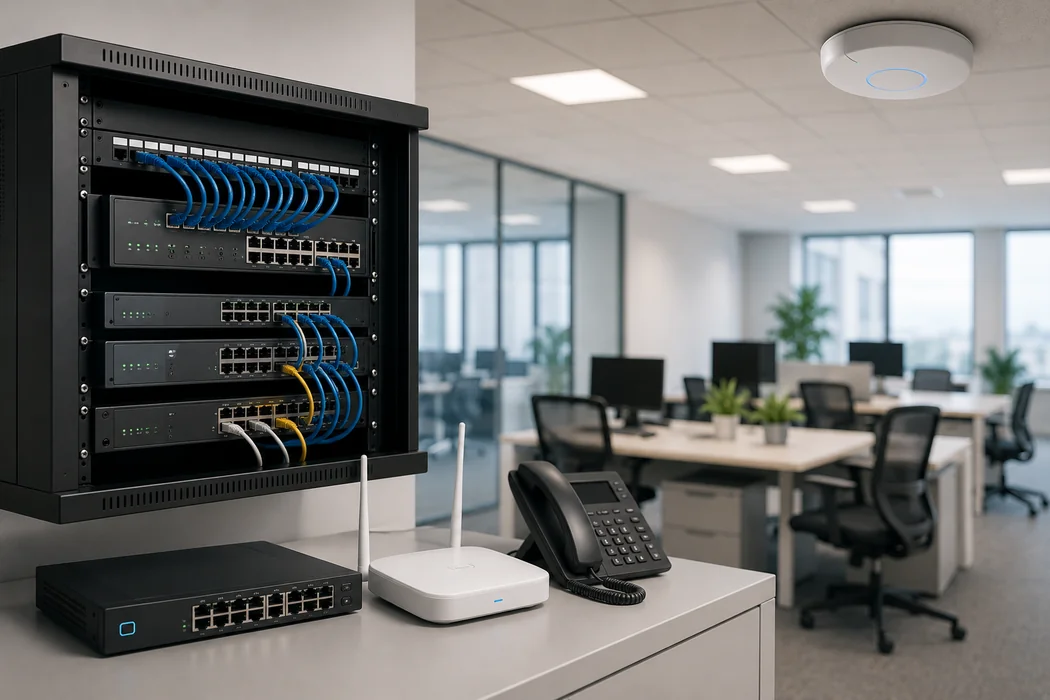
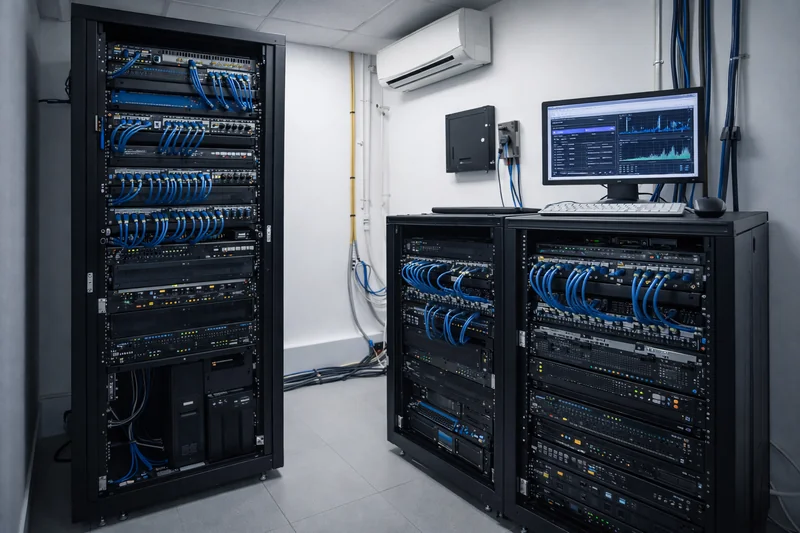
- Коммутационный шкаф. Аккуратный монтаж, упорядоченные патч-корды и маркировка каждой линии.
- Активное оборудование. Управляемый коммутатор с PoE для телефонов, камер и точек доступа.
- Беспроводная сеть. Точки доступа Wi-Fi 6, размещённые по результатам радиообследования, с бесшовным роумингом между ними.
- Сегментация. Отдельные VLAN для сотрудников, гостей, VoIP, камер и контроля доступа.
- Защита. Межсетевой экран с правилами трафика, VPN для удалённой работы и фильтрация контента.
- Резервное питание. ИБП для шкафа, чтобы сеть и телефония продолжали работать при кратковременном отключении электричества.
- Документация. Схема сети, журнал кабельных линий и IP-план.
Что должна уметь сеть
- Гигабитное подключение каждого рабочего места по СКС Cat6/Cat6A
- Каждая линия протестирована и задокументирована
- Аккуратный коммутационный шкаф с маркировкой
- Питание по PoE для IP-телефонов, камер и точек доступа
- Покрытие Wi-Fi 6, спланированное по реальным замерам
- Отдельная гостевая сеть без доступа к внутренним ресурсам
- Сегментация VLAN для сотрудников, VoIP, камер и контроля доступа
- Межсетевой экран с правилами и журналом трафика
- VPN для удалённой работы
- Работа при кратковременных отключениях электричества благодаря ИБП
- Запас около 20% для новых рабочих мест
- Полная документация: схема, линии, IP-план
Из чего состоит
- Кабельная инфраструктура Cat6 (опционально Cat6A) — гигабит до каждого рабочего места и готовность к 10 Гбит/с на магистральных линиях
- Коммутационный шкаф — с патч-панелями и кабельными органайзерами
- Управляемый коммутатор PoE+ — с бюджетом мощности, рассчитанным на количество камер, телефонов и точек доступа
- Точки доступа Wi-Fi 6 (802.11ax) — с отдельной гостевой сетью и ограничением скорости для неё
- Межсетевой экран — с правилами по VLAN, VPN-доступом и журналом трафика
- ИБП — с автономией, достаточной, чтобы пережить короткие перебои и корректно выключить оборудование при длительных
Кабельная система: основа, которую не меняют
Активное оборудование меняют раз в несколько лет, а кабели остаются в стенах десятилетие и дольше. Поэтому экономия на кабельной системе — плохой расчёт. Cat6 обеспечивает гигабит до каждого рабочего места, а Cat6A даёт запас на 10 Гбит/с там, где этого требуют линии.
Стандарты СКС допускают стационарную линию длиной до 90 м от патч-панели до розетки. Кабели прокладывают отдельно от силовых линий, без резких изгибов и без чрезмерного стягивания хомутами. Каждую линию маркируют одним и тем же номером с обоих концов — на розетке и на патч-панели.
Тестирование кабельным анализатором и протокол к нему — не формальность. Когда через год рабочее место теряет связь, протокол показывает, была ли линия исправна при монтаже, и направляет поиск к кабелю, патч-корду или оборудованию.
Сегментация VLAN: почему гости не должны видеть камеры
В плоской сети каждое устройство видит все остальные. Ноутбук гостя, заражённый компьютер или IP-камера с уязвимой прошивкой получают путь к файловому серверу и бухгалтерии. Сегментация делит сеть на логические части:
- Сотрудники — рабочие станции и доступ к внутренним ресурсам
- Гости — только интернет, с ограничением скорости и без доступа к внутренним сетям
- VoIP — телефония с приоритизацией трафика для чистой связи
- Камеры — видеонаблюдение, изолированное от остальных устройств
- Контроль доступа — контроллеры и считыватели в отдельной сети
Межсетевой экран определяет, какой сегмент с каким может взаимодействовать. Правила строятся по принципу «запрещено всё, что явно не разрешено», а журнал трафика позволяет отследить необычную активность.
Wi-Fi 6: покрытие по замерам, а не на глаз
Одна мощная точка доступа в центре офиса редко решает задачу. Бетонные стены, стеклянные перегородки, металлические шкафы и лифтовые шахты ослабляют сигнал неравномерно. Точки размещают по результатам радиообследования, обычно на потолке, и они работают как единая сеть с бесшовным роумингом — сотрудник перемещается с ноутбуком или телефоном, и соединение не прерывается.
При большом количестве устройств в одном месте лучше больше точек с меньшей мощностью, чем несколько точек на максимальной мощности. Каналы планируют так, чтобы соседние точки не мешали друг другу, а основной трафик идёт в диапазоне 5 ГГц.
Документация — недооценённый элемент
Схема сети, журнал кабельных линий, IP-план и конфигурации оборудования превращают сеть из «чёрного ящика» в систему, которую может обслуживать любой квалифицированный специалист. Проблема локализуется за минуты, а не за часы. Административные пароли надёжно хранятся у владельца сети, а резервная копия конфигураций делается после каждого изменения.
Типичные ошибки
- Нет запаса. Без примерно 20% резервных розеток и портов каждое новое рабочее место означает новый кабель и новое штробление стен.
- Не рассчитан бюджет PoE. У коммутатора может хватать портов, но не хватать мощности для всех камер и точек доступа.
- Шкаф без вентиляции. Активное оборудование в закрытом помещении без воздухообмена перегревается и отказывает летом.
- Заводские пароли и старая прошивка. Коммутаторы, точки доступа и камеры с заводскими настройками — лёгкая цель. Пароли меняют, а прошивку обновляют.
- Гостевая сеть в том же сегменте. Отдельный пароль Wi-Fi — это не изоляция: без VLAN гости остаются в одной сети с сотрудниками.
- ИБП без проверки. Аккумуляторы стареют. ИБП проверяют периодически, а не впервые во время реального отключения электричества.