Корпоративні правила мережевої безпеки — це не бюрократична формальність, а фундамент, на якому будується стабільна та успішна організація. Значна частина інцидентів у малих і середніх компаніях виникає не через відсутність міжмережевого екрана чи антивіруса, а через відсутність чітких правил щодо того, як працівники щодня користуються комп'ютерами, мережею та інтернетом. У цій статті розглянуто основні опори такої політики — від прав доступу працівників і того, як атаки відбуваються насправді, до технічних заходів, які їх зупиняють.
Права адміністратора — перша й найважливіша опора
На перший погляд зручно, коли працівник має права адміністратора на своєму комп'ютері: він може сам установити принтер, оновити програму чи розв'язати дрібну проблему, не чекаючи на IT-відділ. Проте на практиці кожна така «зручність» відчиняє двері, крізь які проходить більшість реальних зламів офісних мереж.
Що таке принцип найменших привілеїв
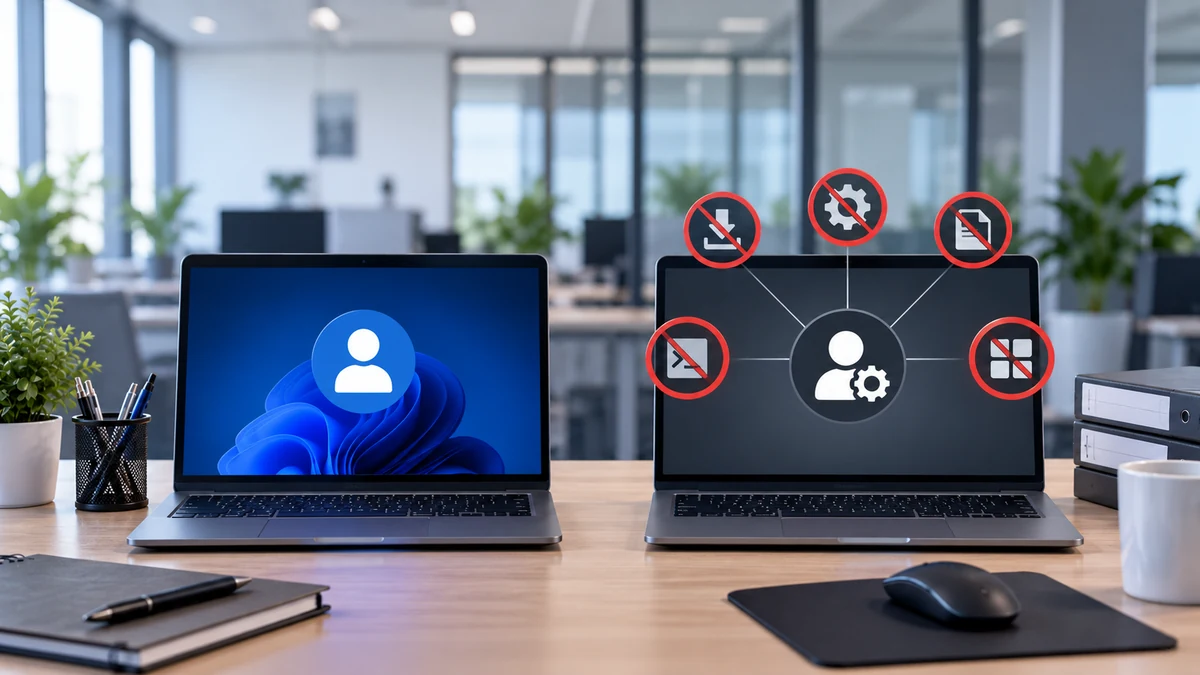
Правило просте: кожен користувач і кожна програма повинні мати рівно стільки прав, скільки потрібно для конкретної роботи, — і не більше. Для звичайного офісного працівника це означає стандартний обліковий запис користувача без права встановлювати програми, змінювати системні налаштування чи записувати в захищені папки інших користувачів.
Чому зайві права адміністратора — це проблема
Шкідливе ПЗ отримує повну свободу. Більшість атак починається зі звичайного файлу, відкритого через неуважність, — рахунку, резюме, «оновлення» з електронного листа. Якщо користувач має права адміністратора, шкідливий код успадковує ті самі права й може закріпитися в системі, вимкнути антивірус, прочитати збережені в браузері паролі або поширитися на інші машини в мережі. За стандартного облікового запису той самий файл, як правило, здатен завдати лише локальної неприємності.
Програми-вимагачі поширюються швидше. Чимало відомих атак із шифруванням файлів розраховують саме на адміністративний доступ, щоб дістатися спільних мережевих дисків і зашифрувати не лише особисті файли користувача, а й усю корпоративну інформацію, до якої комп'ютер має доступ.
Установлюється що завгодно. З правами адміністратора ніщо не заважає працівникові (свідомо чи ні) поставити «безкоштовну» програму, панель інструментів для браузера або піратське ПЗ із вбудованими шкідливими компонентами. Кожна така інсталяція — нова неконтрольована точка входу в мережу, про яку IT-відділ не знає.
Системні налаштування стають непередбачуваними. Вимкнений firewall — «бо заважав», видалений агент резервного копіювання — «бо гальмував комп'ютер», зупинене автоматичне оновлення — кожна така зміна, зроблена без злого наміру, фактично знижує захист усієї мережі одним клацанням.
Розслідування після інциденту ускладнюється. Коли будь-який користувач може вносити зміни в систему, значно важче встановити, що саме сталося під час зламу, — хто, що й коли встановив. Обмежені права залишають чіткіший і коротший слід.
Соціальна інженерія — двері, крізь які входить атака
Майже жоден злам не починається зі «зламу» системи ззовні — він починається з маніпуляції людиною всередині. Соціальна інженерія спирається не на технічну вразливість, а на довіру, поспіх або страх:
- Фішингові листи — повідомлення, що виглядає як лист від постачальника, банку чи колеги, із вкладенням «рахунок» або посиланням на підроблену сторінку входу
- Spear phishing — цілеспрямована атака на конкретного працівника (наприклад, бухгалтера чи людину з доступом до платежів), персоналізована справжніми іменами та деталями, заздалегідь зібраними з публічних профілів
- Шахрайство від імені директора (CEO fraud) — лист або повідомлення нібито від керівника з вимогою термінового переказу чи передачі даних — саме тоді, коли немає часу на перевірку
- Телефонні дзвінки від нібито «IT-підтримки» — з проханням до користувача самостійно встановити «інструмент віддаленої допомоги» або продиктувати код доступу
- USB-флешка, залишена «випадково» на парковці чи в місцях загального користування — класичний, але досі дієвий спосіб проникнення шкідливого коду в мережу через цікавість
Усі ці сценарії мають одну спільну рису: атаці не потрібно пробивати міжмережевий екран — їй досить одного клацання працівника, який має достатньо прав, щоб його виконати. Саме тому обмеження прав адміністратора та навчання персоналу такі важливі — це захід, який спрацьовує навіть тоді, коли людину ввели в оману.
Віруси-шифрувальники (Cryptolocker / ransomware)
Віруси-шифрувальники, яких часто називають загальною назвою «Cryptolocker» за одним із перших масово поширених варіантів, — один із найруйнівніших наслідків успішної соціальної інженерії. Механізм їхньої дії простий і безжальний:
- Вірус активується відкритим вкладенням, посиланням або зараженим макросом у документі Word/Excel
- Непомітно шифрує документи, бази даних і архіви, до яких дозволяє доступ обліковий запис користувача, — локально й у мережі
- Залишає вимогу викупу (зазвичай у криптовалюті) в обмін на ключ розшифрування
- Часто видаляє або шифрує й локальні резервні копії (Shadow Copies, локальні бекапи), щоб відрізати шлях до відновлення без оплати
- Новіші варіанти спершу копіюють дані назовні (ексфільтрація), а потім шифрують їх — подвійна загроза: оплата за ключ і погроза оприлюднити викрадені дані
Тут добре видно прямий зв'язок із правами адміністратора: якщо заражена машина працює під стандартним обліковим записом, вірус, як правило, може зашифрувати лише ті файли, до яких сам користувач має доступ зі своїми звичайними правами. Якщо ж вона працює з правами адміністратора, вірус може дістатися мережевих ресурсів, спільних серверів і системних архівів — перетворюючи інцидент на одному робочому місці на зупинку бізнесу всієї компанії.
Практичні заходи проти шифрувальників, окрім обмеження прав:
- Регулярне резервне копіювання (backup) щонайменше з однією копією, фізично або логічно ізольованою від мережі («офлайн» або immutable-копія), до якої вірус не може дістатися й зашифрувати її
- Фільтрування вхідної пошти та блокування небезпечних розширень вкладень ще до потрапляння в поштову скриньку
- Актуальні операційні системи й застосунки — чимало варіантів використовують відомі, вже виправлені вразливості
- Endpoint-захист із поведінковим аналізом, який у реальному часі виявляє масове шифрування файлів і зупиняє процес, а не покладається лише на відомі «сигнатури» вірусів
- Періодичне навчання працівників розпізнавати підозрілі листи й дзвінки в поєднанні з чіткою процедурою — кого повідомляти в разі сумніву
Що втрачає компанія, якщо працює по-старому
- Вищий ризик атак вимагачів і втрати даних
- Повільніше й дорожче відновлення після інциденту
- Нестабільні робочі станції, які IT-відділу доводиться постійно «лагодити»
- Складнощі з підтвердженням відповідності вимогам клієнтів або страховиків
Міжмережеві екрани — доповнення, а не заміна
Обмеження прав адміністратора розв'язує проблему на рівні робочої станції, але не охоплює того, що відбувається на рівні мережі. Тут на допомогу приходять міжмережеві екрани нового покоління (NGFW): вони стоять на вході до офісної мережі й перевіряють, що саме нею проходить, а не лише звідки й куди, — на відміну від звичайного маршрутизатора з базовим firewall.
Типові можливості пристроїв цього класу:
- Розпізнавання застосунків (App Control) — пристрій бачить, що певний трафік — це, наприклад, TeamViewer, BitTorrent чи конкретний хмарний сервіс, і може дозволити або заблокувати його відповідно до політики, незалежно від порту, який використовується
- IPS/IDS (система виявлення та запобігання вторгненням) — у реальному часі виявляє відомі шаблони атак і блокує пакети, перш ніж вони дістануться пристроїв у мережі
- Антивірус і sandbox на рівні мережі — файли, завантажені з інтернету чи отримані поштою, можуть перевірятися, а на досконаліших моделях — і запускатися в ізольованому середовищі, перш ніж узагалі потраплять на комп'ютер працівника
- Сегментація мережі (VLAN + політики) — офісні комп'ютери, сервери, камери та гостьовий Wi-Fi можна розділити на окремі зони, щоб скомпрометована машина в одній зоні не могла напряму «бачити» інші
- VPN-доступ — працівники підключаються віддалено через зашифрований тунель із контрольованим доступом лише до потрібних ресурсів, замість того щоб увесь внутрішній периметр був відкритий назовні
- Централізована видимість і журнали — єдина точка, з якої IT-відділ бачить увесь трафік і може швидко встановити, звідки почався інцидент
Пристрої такого класу пропонує низка виробників — серед найпоширеніших у корпоративному середовищі Fortinet (FortiGate), Check Point, SonicWall, Sophos, а серед рішень із відкритим кодом — pfSense/OPNsense. Вибір між ними залежить від розміру мережі, бюджету та наявної експертизи для обслуговування, але принципи їхньої роботи подібні.
Важливо розуміти, що міжмережевий екран не замінює контролю прав на робочій станції — він захищає вхід і вихід мережі. Навіть найкращий firewall не допоможе, якщо працівник із правами адміністратора локально встановить шкідливу програму, яка потім діятиме «зсередини», використовуючи трафік, що на перший погляд здається легітимним. Ці два заходи працюють разом: firewall контролює, що входить у мережу й виходить із неї, а обмежені права — що може статися всередині кожної окремої машини.
Чому соціальні мережі та небажані сайти слід фільтрувати
Фільтрування контенту (web/content filtering) на рівні мережі часто сприймають лише як захід для підвищення продуктивності, але насправді головна причина пов'язана з безпекою:
- Соціальні мережі — основний канал malvertising — реклама зі шкідливим кодом, яку показують навіть на легітимних платформах, може заразити комп'ютер під час простого відкриття сторінки, без потреби будь-що натискати
- Фальшиві профілі та повідомлення в соціальних мережах і месенджерах використовують для фішингу так само, як електронну пошту, але вони частіше залишаються поза зоною дії поштових фільтрів і антиспам-захисту
- Сайти з піратським контентом, «crack»-інструментами та нелегальним стримінгом — одні з найчастіших джерел шкідливого ПЗ: рекламні мережі за ними рідко перевіряють, що поширюють
- Витік корпоративної інформації — завантаження документів, скриншотів чи листування в особисті профілі соцмереж виводить їх з-під контролю компанії, байдуже, випадково це стається чи навмисно
- Витрата пропускної здатності — потокове відео та соціальні мережі в робочий час навантажують канал і можуть сповільнювати критично важливі бізнес-застосунки
- Юридичні та репутаційні ризики — якщо працівник отримує доступ до неприйнятного чи незаконного контенту з корпоративної мережі, відповідальність нерідко лягає на саму компанію як власника підключення
Фільтрування зазвичай застосовують за категоріями (соціальні мережі, стримінг, азартні ігри, контент для дорослих, відомі шкідливі домени) на рівні міжмережевого екрана або DNS-фільтра, а не шляхом ручного блокування окремих сайтів — так список оновлюється автоматично, а нові загрози охоплюються без ручного втручання.
Чому працівникам не слід самостійно запускати VPN з офісної мережі
VPN-з'єднання, ініційоване самим працівником, — з робочого комп'ютера чи з особистого телефона, підключеного до офісного Wi-Fi, — створює «тунель», який обходить увесь контроль, вибудуваний на рівні мережі:
- Обходиться інспекція міжмережевого екрана — трафік через VPN зашифрований, і firewall не бачить, що саме ним проходить, навіть за наявності App Control та IPS. Фільтрування контенту й мережевий антивірус стають марними для цього трафіку
- Обходиться сегментація мережі — VPN може «пробити» логічну межу між офісними пристроями та гостьовою чи серверною мережею, з'єднуючи пристрій усередині з ненадійною мережею ззовні
- Безкоштовні VPN-сервіси часто самі є загрозою — чимало безкоштовних VPN-застосунків заробляють на продажу даних про трафік, вбудовуванні реклами або навіть напряму поширюють шкідливе ПЗ
- Особисті пристрої, підключені до офісного Wi-Fi, — навіть лише заради VPN, вони стають мостом між особистим і робочим світом: якщо особистий телефон скомпрометовано, він уже перебуває «всередині» офісної мережі
- IT-відділ втрачає видимість — журнали firewall більше не показують реального призначення трафіку, що робить розслідування інциденту на ураженому пристрої майже неможливим
Правильний підхід — не повна заборона VPN як технології, а контроль над тим, який VPN використовується: лише корпоративний VPN-клієнт, налаштований і схвалений IT-відділом, для конкретної та легітимної мети (наприклад, віддаленого доступу до внутрішніх ресурсів), але ніколи не встановлений працівником самовільно.
Як правильний підхід виглядає на практиці
- Працівники користуються стандартними обліковими записами — без права встановлювати програми та змінювати систему
- Установлення програм і драйверів проходить через централізований процес — заявка, схвалення, встановлення силами IT
- Права адміністратора надаються тимчасово й лише для конкретного завдання, після чого їх відкликають
- Окремий, надійно захищений обліковий запис адміністратора використовує лише IT-персонал — ніколи для щоденної роботи
- Системні налаштування керуються централізовано через групові політики, а не вручну на кожній машині
- На вході до мережі стоїть міжмережевий екран з активними App Control, IPS і фільтруванням контенту
- Соціальні мережі, стримінг і небажаний контент фільтруються на рівні мережі за категоріями
- Дозволено лише схвалений IT-відділом корпоративний VPN-клієнт — жодних самостійно встановлених VPN-застосунків
- Працівники періодично проходять навчання з розпізнавання фішингу та соціальної інженерії
- Підтримується регулярне ізольоване резервне копіювання критично важливих даних
Разом ці правила й становлять те, що на практиці означає «корпоративна мережа для успішного бізнесу», — не тому, що вони дорогі чи складні, а тому, що закривають найчастіші шляхи, якими дрібна недбалість перетворюється на зупинку бізнесу. Перехід від неформальних звичок до чіткої політики — не технологічна розкіш, а базова гігієна організації і, як правило, одна з найдешевших змін, які реально знижують ризик інциденту.